AdFection: può bastare vedere una pubblicità per essere spiati? 7 cose da sapere
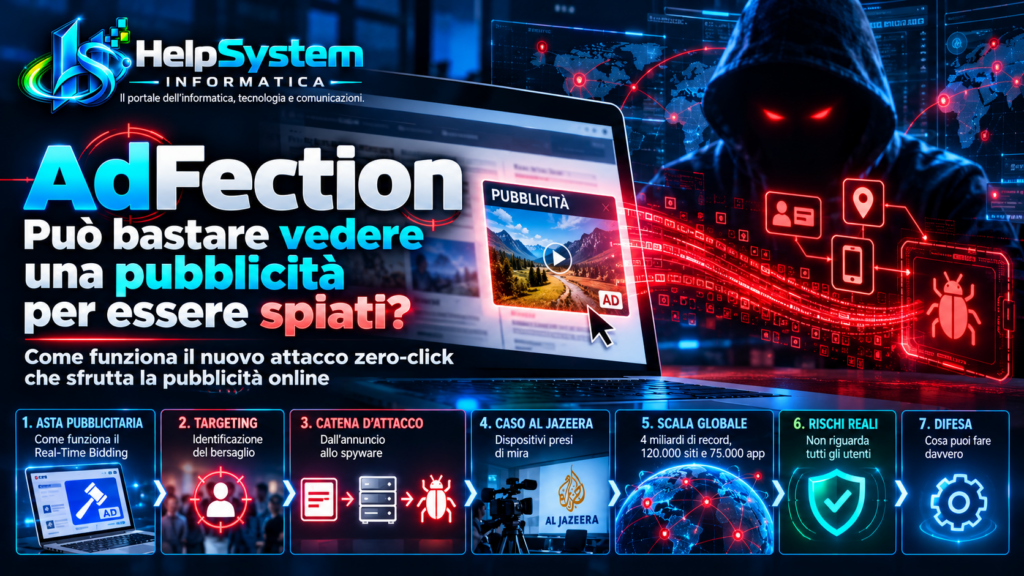
AdFection dimostra che la pubblicità mirata può essere trasformata in un canale per profilare e colpire bersagli selezionati con spyware zero-click. Ecco cosa è successo, come funziona e quali rischi sono reali.
Lo spyware zero-click ha appena superato un confine che per anni sembrava appartenere soprattutto agli scenari teorici della cybersecurity: un dispositivo può essere colpito attraverso l’infrastruttura della pubblicità online senza che la vittima debba aprire un allegato, premere su un link o installare volontariamente un programma. Il caso si chiama AdFection ed è stato documentato nell’ottobre 2026 nel rapporto tecnico di Citizen Lab, il centro di ricerca dell’Università di Toronto noto per le indagini sugli spyware mercenari.
La domanda che inevitabilmente nasce è inquietante: può davvero bastare vedere una pubblicità per essere spiati? La risposta corretta è più precisa di un semplice sì. Citizen Lab ha documentato la prima conferma tecnica pubblica di uno spyware zero-click distribuito attraverso pubblicità mirate e ha collegato gli attacchi contro dispositivi di Al Jazeera allo spyware mercenario Candiru. Questo non significa che ogni banner pubblicitario possa infettare automaticamente chiunque lo visualizzi, né che milioni di utenti siano stati necessariamente compromessi. Significa però che l’ecosistema pubblicitario è stato utilizzato come infrastruttura di selezione, profilazione e, contro bersagli specifici, consegna dell’attacco.
È proprio questa differenza a rendere AdFection così importante. Il problema non è una normale pubblicità che improvvisamente “contiene un virus” destinato a tutti. Il meccanismo descritto da Citizen Lab sfrutta il funzionamento stesso dell’advertising programmatico: identificatori pubblicitari, indirizzi IP, informazioni sul dispositivo e aste in tempo reale possono contribuire a riconoscere un bersaglio preciso; soltanto a quel punto l’infrastruttura può restituire codice specifico al dispositivo selezionato.
Per comprendere perché questo spyware zero-click rappresenti un salto di qualità bisogna quindi guardare oltre il singolo malware. AdFection mostra che una tecnologia nata per decidere quale pubblicità mostrarci in pochi millisecondi può diventare, se abusata, uno strumento per individuare la persona giusta, raggiungerla sul sito o nell’app che sta normalmente utilizzando e tentare di comprometterne il dispositivo senza chiedere alcuna collaborazione visibile.
Questo approfondimento ricostruisce che cosa è stato realmente scoperto, come funziona il Real-Time Bidding, che ruolo avrebbe avuto Discover-Tech, che cosa è successo ad Al Jazeera, quali dimensioni ha avuto l’attività osservata e quali precauzioni hanno realmente senso. Senza trasformare un attacco altamente mirato nella falsa idea che ogni pubblicità sia pericolosa, ma anche senza minimizzare una novità che cambia il modo in cui dobbiamo pensare alla sicurezza dell’advertising online.
Indice dei contenuti
AdFection e spyware zero-click: che cosa significa davvero “zero-click”
Nel caso AdFection, il termine spyware zero-click indica una categoria di attacchi nei quali la vittima non deve compiere l’azione che normalmente associamo a un’infezione. Non è necessario convincerla a premere su un collegamento, scaricare un file, aprire un documento o autorizzare esplicitamente l’installazione di un software. L’attaccante cerca invece di raggiungere il dispositivo attraverso una superficie già disponibile e sfruttare vulnerabilità o meccanismi che consentano di avviare la catena d’attacco senza una decisione consapevole dell’utente.
AdFection non significa che lo spyware zero-click possa infettare magicamente qualsiasi dispositivo. Serve comunque un percorso tecnico utilizzabile: una vulnerabilità, una catena di exploit, una configurazione esposta o un componente capace di elaborare contenuti preparati dall’attaccante. Proprio per questo gli exploit zero-click più sofisticati sono costosi, vengono spesso associati al mercato dello spyware mercenario e sono destinati principalmente a bersagli di particolare interesse.
Prima di AdFection abbiamo visto tecniche zero-click sfruttare componenti di messaggistica, servizi di sistema e altre superfici capaci di ricevere dati senza una normale interazione dell’utente. Amnesty International, nel ricostruire l’evoluzione di Pegasus, ha documentato come i vettori “covert” siano preferiti quando disponibili proprio perché riducono la necessità di convincere il bersaglio a fare qualcosa. Il passaggio compiuto da AdFection è differente: lo spyware zero-click viene inserito nel contesto della pubblicità mirata, cioè dentro un’infrastruttura che già raggiunge quotidianamente una parte enorme degli utenti Internet.
Il dato decisivo su AdFection nel rapporto di Citizen Lab è che l’attacco può partire nel momento in cui l’annuncio viene renderizzato sul dispositivo selezionato. Il bersaglio può persino non accorgersi di aver visto qualcosa di particolare; in alcuni casi l’annuncio può essere caricato mentre la persona sta semplicemente utilizzando un sito o un’app. Per il target prescelto, il problema non è quindi “non cliccare”: la catena può essere progettata per iniziare prima che esista un clic da evitare.
Questa caratteristica distingue nettamente AdFection dalle campagne di social engineering che abbiamo già analizzato su Helpsystem Informatica. Nel caso di ClickFix e dei falsi CAPTCHA, l’attaccante deve convincere la persona a eseguire personalmente un comando. Nel falso blocco computer distribuito anche tramite Google Ads, invece, la pubblicità porta a una pagina progettata per terrorizzare l’utente e spingerlo a chiamare un falso supporto tecnico. Lo spyware zero-click di AdFection cambia completamente la logica: il bersaglio può essere selezionato e raggiunto senza che debba cooperare con l’attaccante.
1. L’asta pubblicitaria che avviene mentre una pagina si sta caricando
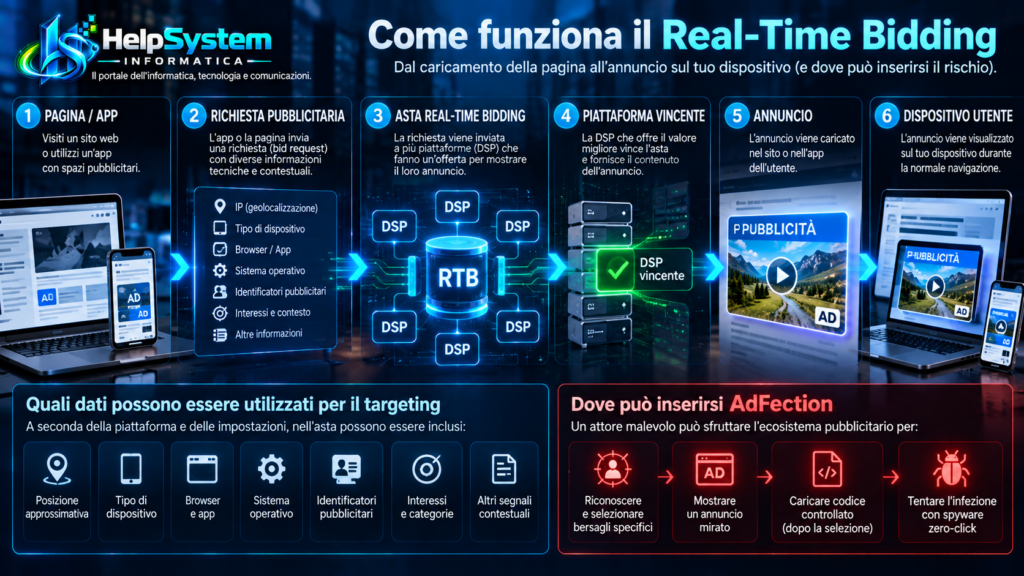
Per capire AdFection bisogna prima capire che cosa accade normalmente quando compare un banner; è proprio questo contesto a spiegare perché AdFection sia diverso dal malvertising comune. Molta pubblicità digitale non viene scelta giorni prima da qualcuno che decide manualmente quale annuncio mostrare a ogni visitatore. Una parte importante dell’advertising moderno utilizza sistemi programmatici e aste che si svolgono in tempo reale.
L’IAB Tech Lab definisce il Real-Time Bidding come un sistema nel quale una singola impressione pubblicitaria viene messa all’asta nel momento in cui sta per essere visualizzata. In pratica, mentre una pagina o un’app si carica, l’opportunità di mostrare una determinata pubblicità viene presentata a soggetti che possono fare un’offerta. Tutto avviene in una frazione di secondo e il risultato è l’annuncio che compare davanti all’utente. Chi vuole approfondire il modello può consultare direttamente la documentazione OpenRTB dell’IAB.
In AdFection questo processo può utilizzare informazioni contestuali e tecniche per stabilire il valore dell’impressione. A seconda della piattaforma e delle impostazioni possono entrare in gioco tipo di dispositivo, sistema operativo, posizione approssimativa, browser, identificatori pubblicitari, interessi o altre caratteristiche. Anche Google, nella propria documentazione pubblicitaria, spiega che il contesto dell’asta può comprendere segnali come dispositivo, posizione, browser e altri attributi. Il punto non è che ogni asta contenga necessariamente tutti i dati possibili, ma che l’advertising programmatico è costruito per distinguere utenti e contesti con grande precisione.
Dal punto di vista commerciale questa capacità serve a mostrare annunci più rilevanti. Nel caso AdFection, però, la stessa precisione assume un significato completamente diverso: un operatore interessato alla sorveglianza può tentare di riconoscere il dispositivo che gli interessa all’interno del flusso pubblicitario e raggiungerlo attraverso i normali spazi presenti nei servizi utilizzati dalla persona, senza doverla prima convincere a visitare un sito controllato dall’attaccante.
È proprio qui che lo spyware zero-click e il Real-Time Bidding si incontrano. Citizen Lab descrive Discover-Tech come un ponte tra l’ecosistema pubblicitario e operatori dello spyware mercenario. Il valore dell’infrastruttura non starebbe semplicemente nel comprare banner, ma nella capacità di usare le informazioni disponibili nell’ad tech per riconoscere, profilare e selezionare dispositivi specifici.
2. AdFection: come lo spyware zero-click entra nella pubblicità mirata
Nel cuore di AdFection, il rapporto di Citizen Lab descrive una piattaforma chiamata Controlium, attribuita a Discover-Tech, che avrebbe consentito ai clienti di selezionare utenti sulla base di identificatori pubblicitari mobili, cookie del browser e indirizzi IP. La società operava inoltre MyDSP, una piattaforma collegata a diversi attori dell’ecosistema pubblicitario. L’elemento più importante non è però il nome del singolo prodotto, ma il meccanismo tecnico attraverso il quale un annuncio poteva trasformarsi in una porta verso il dispositivo del bersaglio.
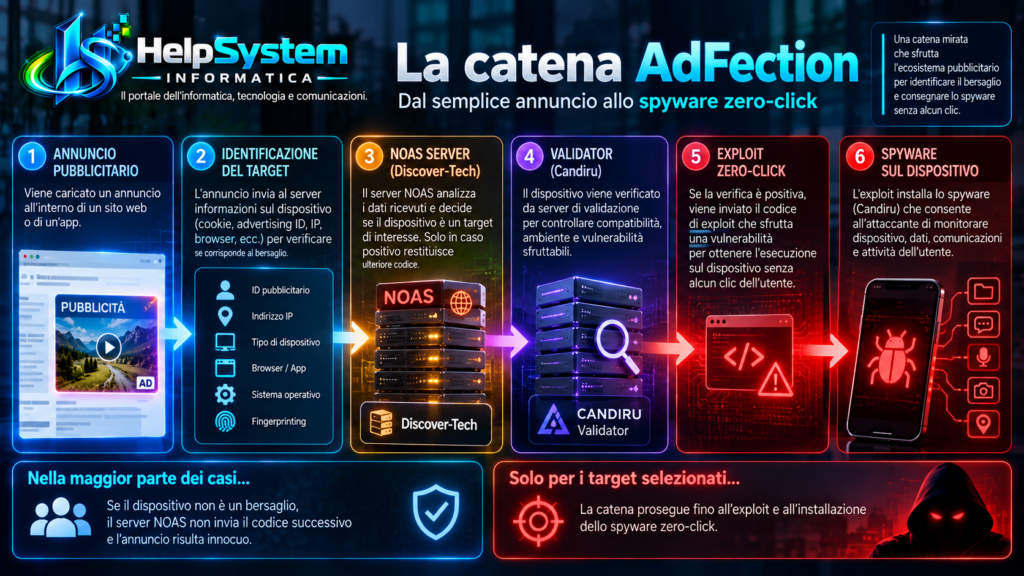
Gli annunci analizzati nel caso AdFection contenevano riferimenti a server che Citizen Lab indica come NOAS server. Quando l’annuncio veniva renderizzato, il browser poteva contattare questa infrastruttura e trasmettere informazioni utili a riconoscere il dispositivo. Il server decideva quindi se restituire oppure no ulteriore JavaScript. Nella maggioranza dei casi, precisa Citizen Lab, l’utente che visualizzava l’annuncio non era selezionato come target e non riceveva il codice successivo. Questo dettaglio è essenziale per non trasformare lo spyware zero-click in un allarme indiscriminato.
Per il bersaglio selezionato da AdFection, invece, la risposta poteva attivare ulteriori passaggi. Citizen Lab ha ricostruito una catena nella quale l’infrastruttura pubblicitaria era seguita da server validator attribuiti a Candiru e infine dai sistemi di comando e controllo dello spyware. Il ruolo del validator era verificare il dispositivo prima delle fasi successive, riducendo probabilmente la possibilità di sprecare un exploit contro un sistema non interessante o non compatibile.
Questa selettività rende AdFection e lo spyware zero-click particolarmente difficili da osservare. Un ricercatore che carica lo stesso annuncio potrebbe non ricevere mai il payload destinato al bersaglio reale. Un sistema automatico di scansione potrebbe vedere un contenuto innocuo, mentre il target identificato attraverso cookie, advertising ID, IP o altri segnali riceve una risposta differente. È la stessa logica del cloaking utilizzata da molte campagne di malvertising, ma applicata a un livello di sofisticazione molto più alto.
Confiant, società specializzata nella sicurezza dell’advertising e partner della ricerca, ha analizzato separatamente l’infrastruttura di Discover-Tech. Nel proprio rapporto ADINT sulla weaponization dell’ad tech, Confiant descrive fingerprinting dei dispositivi, raccolta di identificatori e meccanismi di cloaking, oltre a collegamenti con infrastrutture attribuite a Candiru. Le due indagini convergono quindi sul punto essenziale: la pubblicità non sarebbe stata soltanto il mezzo per mostrare un contenuto, ma una componente del sistema di intelligence e targeting.
Lo spyware zero-click diventa così l’ultima fase di una catena molto più ampia. Prima viene costruita la capacità di riconoscere persone e dispositivi nel mare di impressioni pubblicitarie; poi vengono selezionati i target; soltanto contro una piccola parte di essi viene tentata l’infezione. Questa architettura spiega perché parlare semplicemente di “banner infetto” sia riduttivo.
3. Il caso Al Jazeera: almeno 45 dispositivi presi di mira
AdFection diventa un caso documentato, e non più soltanto un’ipotesi tecnica, soprattutto per ciò che è accaduto ad Al Jazeera. La ricostruzione è stata ripresa anche da Reuters nell’inchiesta sul caso Discover-Tech, ma il fondamento tecnico resta l’analisi forense di Citizen Lab, che afferma con elevata confidenza che nel 2024 e nel 2025 almeno 45 dispositivi appartenenti all’organizzazione mediatica furono presi di mira attraverso attacchi collegati allo spyware zero-click Candiru distribuito tramite annunci Discover-Tech.
L’analisi di AdFection è particolarmente significativa perché non si basa soltanto sulla presenza di pubblicità sospette. Al Jazeera ha fornito a Citizen Lab log di rete relativi al periodo degli attacchi. I ricercatori hanno così ricostruito una sequenza temporale: prima il dispositivo contattava infrastrutture Discover-Tech, elemento compatibile con la visualizzazione dell’annuncio; successivamente comparivano collegamenti verso server validator attribuiti a Candiru; infine, nei dispositivi compromessi, venivano osservate comunicazioni con server di comando e controllo.
Citizen Lab ha inoltre analizzato una DLL Windows isolata da uno dei dispositivi compromessi e ha confrontato caratteristiche tecniche del campione con una precedente catena di Candiru studiata nel 2021. La combinazione degli indicatori di rete e delle caratteristiche del malware ha portato i ricercatori ad attribuire con elevata confidenza l’attività a una versione più recente della catena Candiru.
Questo è il motivo per cui AdFection è molto più importante di una semplice dimostrazione di laboratorio. Lo spyware zero-click non viene descritto come una capacità ipotetica inserita in una brochure commerciale: Citizen Lab sostiene di aver documentato l’utilizzo reale contro dispositivi di una grande organizzazione giornalistica.
AdFection e il coinvolgimento di Al Jazeera mettono inoltre in evidenza un problema noto nel mercato dello spyware mercenario: giornalisti, redazioni, attivisti, oppositori, funzionari e persone che trattano informazioni sensibili rappresentano obiettivi particolarmente appetibili. Compromettere un solo dispositivo può permettere di accedere non soltanto alle informazioni della vittima, ma anche a contatti, fonti, conversazioni e reti professionali che coinvolgono molte altre persone.
Per questo lo spyware zero-click non è soltanto un problema individuale. Quando colpisce una redazione, un’organizzazione internazionale o una struttura pubblica, il valore dell’attacco deriva anche dalle relazioni che il dispositivo compromesso può rivelare.
4. Quasi 4 miliardi di record: la dimensione dell’operazione pubblicitaria
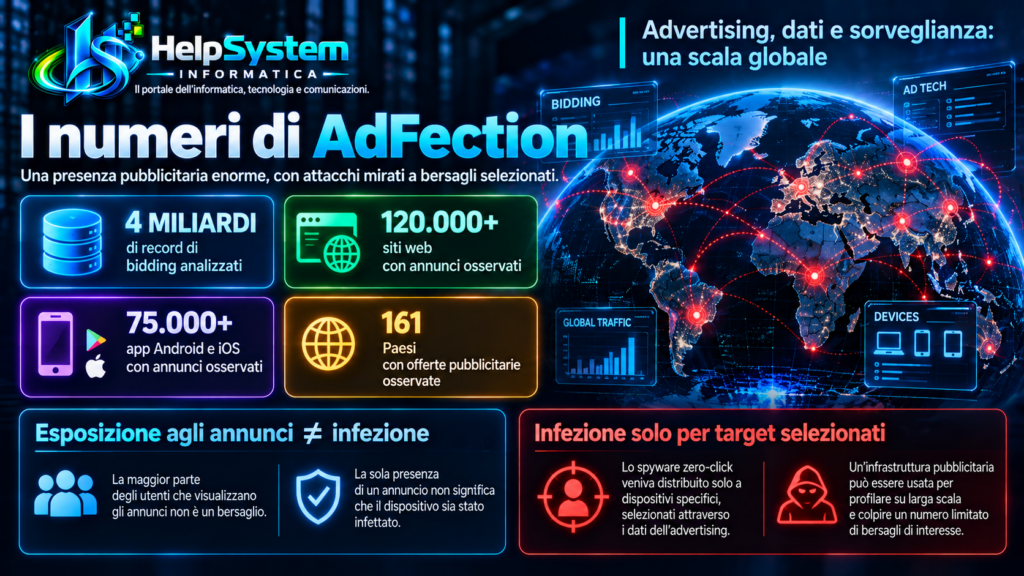
Uno degli aspetti più impressionanti di AdFection e dell’indagine sullo spyware zero-click riguarda la scala. Citizen Lab ha analizzato quasi quattro miliardi di record di bidding pubblicitario esposti attraverso infrastrutture riconducibili a Discover-Tech. Nei dati relativi a un periodo di quattro mesi, gli annunci risultavano mostrati su oltre 120.000 siti Web e più di 75.000 applicazioni Android e iOS.
I numeri di AdFection devono essere interpretati correttamente. Non significano che 120.000 siti o 75.000 app fossero compromessi e non dimostrano che tutti i loro utenti abbiano ricevuto spyware zero-click. Un sito legittimo può mostrare un annuncio proveniente da una complessa catena pubblicitaria senza conoscere ogni soggetto che ha partecipato all’asta. È proprio questa caratteristica della supply chain a rendere il caso sistemico.
Citizen Lab ha individuato inoltre almeno 718.748.885 offerte, circa il 19% del dataset MyDSP analizzato, associate ad annunci che sembravano contenere un tag diretto verso i NOAS server. Le offerte per questo tipo di annunci riguardavano indirizzi IP geolocalizzati in 161 Paesi, con tutte le cautele necessarie quando si interpreta la geolocalizzazione basata sull’IP.
Il punto decisivo di AdFection è che una piattaforma capace di operare a questa scala può utilizzare l’advertising non soltanto per raggiungere un singolo target già noto, ma anche per costruire una grande infrastruttura di osservazione. Confiant descrive un sistema capace di generare miliardi di touch-point e di raccogliere indirizzi IP, user agent, advertising ID e altri identificatori utili a mantenere un identity graph.
Lo spyware zero-click è quindi soltanto la punta più estrema del problema. Prima ancora dell’infezione esiste la possibilità di profilare dispositivi, collegare identificatori differenti e osservare dove compaiono determinate utenze nel tempo. Citizen Lab parla esplicitamente di advertising intelligence, o ADINT, per descrivere l’utilizzo dell’ecosistema pubblicitario come fonte di informazioni utili alla sorveglianza.
La distinzione tra profilazione e compromissione deve rimanere netta. Un’impressione Discover-Tech non dimostra che il dispositivo sia stato infettato. Citizen Lab lo specifica chiaramente anche parlando delle impressioni osservate su reti sensibili. Tuttavia una capacità di raggiungere e riconoscere dispositivi con questa precisione può rappresentare la fase necessaria per decidere chi trasformare, successivamente, in bersaglio dello spyware zero-click.
5. Starlink: perché la pubblicità può diventare anche uno strumento di localizzazione
Il 27 ottobre 2026, pochi giorni dopo la pubblicazione del rapporto, AdFection è tornato al centro dell’attenzione quando Reuters ha aggiunto un nuovo elemento all’indagine sullo spyware zero-click e sull’uso dell’advertising come strumento di intelligence. Secondo fonti citate dall’agenzia, Discover-Tech sarebbe stata un offerente particolarmente attivo per pubblicità destinate a utenti Starlink e avrebbe presentato offerte su traffico riconducibile al servizio satellitare in oltre cento Paesi.
Il tema è delicato perché Starlink viene utilizzato anche in aree di conflitto, Paesi nei quali il servizio può aggirare restrizioni locali e contesti nei quali individuare la posizione o le abitudini di un terminale può avere un valore di intelligence molto elevato. Reuters riferisce che ricercatori di TrendAI avevano osservato un bidder anomalo, inizialmente indicato con un nome in codice, particolarmente interessato a questo tipo di traffico.
Il capitolo Starlink di AdFection non dimostra che tutti gli utenti Starlink osservati siano stati bersaglio di spyware zero-click, né che Discover-Tech abbia necessariamente utilizzato ogni offerta per finalità di compromissione. Il dato rafforza però l’idea centrale emersa dalle altre ricerche: l’ecosistema pubblicitario può fornire informazioni utili non soltanto a decidere quale prodotto promuovere, ma anche a riconoscere infrastrutture, dispositivi e contesti di particolare interesse.
Quando un sistema di advertising riceve l’indirizzo IP, informazioni sul dispositivo e identificatori persistenti, può diventare possibile correlare attività che altrimenti apparirebbero separate. Confiant sostiene che l’infrastruttura osservata fosse orientata proprio alla costruzione di un identity graph su larga scala. In un normale contesto commerciale, un identity graph serve a riconoscere un consumatore attraverso sessioni o servizi differenti. In un contesto di sorveglianza, la stessa idea può contribuire a seguire un bersaglio.
Lo spyware zero-click diventa allora la parte offensiva di una capacità più ampia. Prima si identifica il target, poi si cerca di capire quando e dove è raggiungibile, quindi si acquista l’opportunità pubblicitaria necessaria a far comparire sul suo dispositivo il contenuto controllato. Non è più necessario attirare il bersaglio verso l’infrastruttura dell’attaccante: è l’infrastruttura pubblicitaria a portare l’attaccante davanti al bersaglio.
È probabilmente questo il passaggio più inquietante del caso AdFection. Le stesse caratteristiche che rendono efficiente l’advertising personalizzato — capacità di riconoscere contesti, segmentare utenti e acquistare impressioni in tempo reale — possono diventare, se abusate, gli strumenti con cui uno spyware zero-click viene consegnato alla persona scelta.
6. Non significa che ogni pubblicità possa infettarti
A questo punto è fondamentale fermare una possibile interpretazione sbagliata di AdFection e dello spyware zero-click. Il fatto che AdFection abbia utilizzato pubblicità mirate per distribuire spyware zero-click non significa che aprire un normale sito finanziato dalla pubblicità equivalga a esporsi automaticamente a un’infezione.
Citizen Lab spiega che, nella maggioranza dei casi, il dispositivo che visualizzava un annuncio Discover-Tech non era selezionato per l’attacco. L’infrastruttura poteva raccogliere informazioni e riconoscere il dispositivo, ma il server non restituiva necessariamente il codice destinato alla fase di infezione. Il payload successivo veniva riservato ai target scelti.
Il modello osservato in AdFection è coerente con la natura dello spyware mercenario. Gli exploit zero-click di alto livello hanno un valore elevato e utilizzarli indiscriminatamente contro milioni di persone aumenterebbe enormemente la possibilità che vengano scoperti e corretti. Per un operatore interessato a pochi bersagli di valore, è molto più razionale utilizzare l’advertising come sistema di selezione e distribuire l’exploit soltanto quando il dispositivo desiderato compare nell’asta.
Lo spyware zero-click di AdFection non deve quindi essere confuso con il malvertising tradizionale. Una campagna di malvertising criminale può puntare a raggiungere moltissime persone con redirect, falsi aggiornamenti, phishing o download malevoli. L’obiettivo è spesso massimizzare il numero di vittime. AdFection, secondo la ricostruzione dei ricercatori, combinava invece una raccolta di dati su vastissima scala con una fase di infezione estremamente selettiva.
Questa precisazione è importante anche per i proprietari dei siti. La presenza di uno degli annunci osservati su un sito non significa necessariamente che il sito fosse stato violato o che il publisher fosse complice. Citizen Lab ha documentato annunci visualizzati su servizi e applicazioni legittimi. Il problema si trova nella complessità della catena pubblicitaria e nella capacità di un soggetto ammesso all’ecosistema di comportarsi in modo differente quando l’impressione raggiunge uno specifico bersaglio.
Chi gestisce un sito WordPress conosce già una distinzione simile: una vulnerabilità nel runtime o in un componente della supply chain non implica automaticamente che il contenuto editoriale del sito sia malevolo. Nel nostro approfondimento su PHP2Shell e i rischi per WordPress abbiamo insistito proprio sulla necessità di distinguere tra componente vulnerabile e sito già compromesso. Lo stesso rigore serve quando parliamo di spyware zero-click e advertising.
7. AdFection cambia il modello di minaccia della pubblicità online
AdFection mette in crisi una convinzione molto diffusa: per anni il consiglio di sicurezza più comune è stato “non cliccare link sospetti”. Rimane un consiglio utile, ma lo spyware zero-click dimostra perché non può essere l’unica strategia. Se un attacco può partire da un contenuto che il browser o l’app elaborano automaticamente, il comportamento prudente dell’utente riduce soltanto una parte del rischio.
Questo non rende l’utente impotente. Sposta però una quota maggiore della responsabilità verso produttori di sistemi operativi, browser, piattaforme pubblicitarie, sviluppatori di app e soggetti che gestiscono la supply chain dell’advertising. Le vulnerabilità devono essere corrette rapidamente, il codice pubblicitario deve essere sottoposto a controlli più efficaci e le aziende che partecipano alle aste devono essere verificate non soltanto al momento dell’ingresso, ma durante tutta la loro attività.
Dopo le indagini su AdFection di Citizen Lab e Confiant, Google ha terminato l’accesso di Discover-Tech alle proprie piattaforme di ad exchange. Beeswax, piattaforma di Comcast, ha comunicato di aver rimosso Discover-Tech; Vungle/Liftoff ne ha sospeso l’accesso durante una revisione ed Eskimi ha dichiarato di aver bloccato account e domini collegati. IAB Europe ha inoltre confermato che Discover-Tech era stata sospesa dalla propria Global Vendor List dopo un audit che aveva rilevato violazioni delle policy del Transparency & Consent Framework. La comunicazione ufficiale di IAB Europe mostra quanto l’incidente abbia riguardato direttamente anche i meccanismi di fiducia dell’industria pubblicitaria.
Il punto critico è che Discover-Tech aveva potuto operare per anni all’interno dell’ecosistema. Citizen Lab sottolinea che la società era comparsa in registri di vendor approvati o certificati tra il 2020 e il 2026. Per lo spyware zero-click, quindi, il problema non è soltanto fermare un dominio apertamente malevolo: è individuare un soggetto che riesce a presentarsi come operatore pubblicitario legittimo e a differenziare il proprio comportamento in modo da evitare i controlli automatici.
Confiant racconta di aver inizialmente individuato un annuncio anomalo nell’aprile 2026 e di aver osservato tecniche di cloaking simili a quelle utilizzate dai malvertiser più sofisticati. La differenza stava nella precisione, nell’assenza di un normale percorso di monetizzazione visibile e nei collegamenti con operatori della sorveglianza. Questo rende l’spyware zero-click una sfida non soltanto per gli antivirus, ma per l’intero modello di verifica della pubblicità programmatica.
Pubblicità normale, malvertising e spyware zero-click non sono la stessa cosa
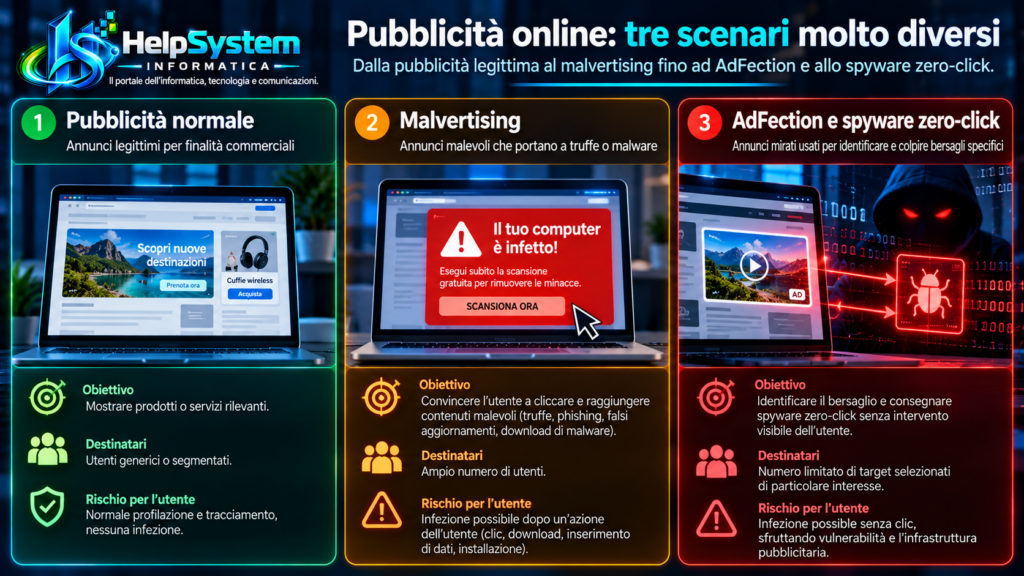
Per capire AdFection è utile distinguere tre scenari che possono sembrare simili ma hanno caratteristiche molto diverse. Nella pubblicità normale un annuncio viene selezionato e mostrato per finalità commerciali. Possono esistere questioni di profilazione e privacy, ma non c’è un intento di compromettere il dispositivo. Nel malvertising, invece, l’infrastruttura pubblicitaria viene sfruttata per portare utenti verso truffe, phishing, falsi aggiornamenti o altri contenuti malevoli.
Lo spyware zero-click osservato in AdFection aggiunge un terzo livello. L’advertising non serve soltanto a convincere qualcuno a visitare un sito dannoso: può diventare parte della catena tecnica necessaria a identificare il bersaglio e consegnargli codice senza un clic. La differenza non è semantica, perché modifica completamente il ruolo dell’utente.
Nel falso blocco computer, per esempio, la vittima deve credere all’avviso e telefonare. In ClickFix deve eseguire il comando suggerito. In un attacco di phishing deve generalmente inserire credenziali oppure aprire un contenuto. Con lo spyware zero-click il passaggio umano può scomparire, almeno dalla fase che avvia la compromissione.
Questa è anche la ragione per cui non bisogna trasferire automaticamente le raccomandazioni del malvertising tradizionale al caso AdFection. “Non cliccare il banner” è una buona regola generale, ma non risolve un attacco che può iniziare quando il banner viene semplicemente elaborato dal browser. Le difese devono quindi includere aggiornamenti software, riduzione della superficie d’attacco e protezioni specifiche per utenti ad alto rischio.
Cosa può fare davvero un utente normale contro lo spyware zero-click
La prima misura contro rischi come AdFection rimane sorprendentemente poco spettacolare: mantenere sistema operativo, browser e applicazioni aggiornati. Uno spyware zero-click ha bisogno di un percorso tecnico per ottenere esecuzione sul dispositivo. Quando il produttore corregge la vulnerabilità utilizzata, l’exploit perde almeno quella strada specifica. Ritardare per mesi gli aggiornamenti significa invece lasciare disponibili falle già conosciute e, in alcuni casi, sfruttate attivamente.
Non bisogna però trasformare l’aggiornamento in una promessa assoluta. Un attaccante dotato di uno zero-day può sfruttare una vulnerabilità non ancora nota al produttore. La sicurezza moderna funziona per livelli: aggiornamenti, sandbox del browser, isolamento dei processi, protezioni del sistema operativo, controlli dell’advertising e monitoraggio devono rendere progressivamente più difficile la catena.
Per la grande maggioranza delle persone non c’è motivo di vivere come se ogni annuncio stesse consegnando spyware zero-click. Citizen Lab parla di attacchi mercenari altamente mirati, e Apple stessa descrive le proprie protezioni estreme come rivolte a un numero molto ristretto di individui che, per ciò che sono o fanno, possono essere bersagli personali di minacce particolarmente sofisticate.
Chi utilizza iPhone, iPad o Mac ed è realmente esposto a questo tipo di rischio può valutare Lockdown Mode di Apple. La modalità riduce intenzionalmente alcune funzionalità per diminuire la superficie utilizzabile dagli spyware mercenari. Non è pensata per tutti e comporta limitazioni, ma è uno strumento concreto per giornalisti, attivisti, dirigenti, figure politiche o persone che hanno ricevuto notifiche di minaccia.
Su Android 16 esiste una logica analoga con la Protezione avanzata di Android, che concentra in un’unica modalità varie impostazioni di sicurezza. Google indica esplicitamente tra gli utenti a rischio giornalisti e attivisti e prevede, tra le altre cose, restrizioni su alcune tecnologie, protezioni aggiuntive per la navigazione e limitazioni pensate per ridurre la superficie d’attacco.
Un content blocker o un sistema di blocco pubblicitario può ridurre il numero di annunci e script pubblicitari caricati dal dispositivo, e quindi può eliminare alcune occasioni di esposizione. Sarebbe però scorretto presentarlo come una garanzia contro lo spyware zero-click. Un attacco può utilizzare canali differenti, le liste di blocco possono non conoscere un’infrastruttura nuova e alcuni contenuti possono essere caricati attraverso domini o meccanismi non immediatamente riconoscibili. La difesa deve rimanere multilivello.
Chi dovrebbe preoccuparsi di più dello spyware zero-click
AdFection e il caso Al Jazeera ricordano che il rischio non è distribuito uniformemente. Giornalisti investigativi, dissidenti, attivisti, diplomatici, dirigenti, avvocati impegnati in casi sensibili, ricercatori, personale di organizzazioni internazionali e figure coinvolte in contesti geopolitici possono avere un profilo di rischio molto diverso da quello di un normale utente domestico.
Per queste categorie lo spyware zero-click deve essere trattato come una minaccia mirata, non come semplice malware di massa. La sicurezza del dispositivo personale può proteggere informazioni che riguardano intere organizzazioni, fonti giornalistiche o attività riservate. Diventa quindi ragionevole adottare strumenti che per un utente medio sarebbero eccessivi.
Anche le notifiche inviate dai produttori meritano attenzione. Apple e Google dispongono di programmi e avvisi dedicati agli utenti che potrebbero essere oggetto di attacchi sponsorizzati o altamente sofisticati. Una notifica autentica di questo tipo non dovrebbe essere ignorata e, soprattutto, non dovrebbe essere trattata come il normale messaggio di un antivirus commerciale.
Chi ritiene di essere stato preso di mira da spyware zero-click non dovrebbe improvvisare una bonifica cancellando dati o ripristinando immediatamente il dispositivo se esiste l’esigenza di conservare prove. In un contesto professionale o giornalistico è preferibile coinvolgere esperti di incident response o organizzazioni specializzate, perché log e artefatti possono essere fondamentali per stabilire che cosa sia realmente accaduto.
Cosa cambia per chi gestisce un sito con pubblicità
AdFection può creare particolare inquietudine nei proprietari di siti che utilizzano advertising programmatico, ma anche qui bisogna mantenere la distinzione corretta. Il fatto che un annuncio malevolo sia stato mostrato su un sito non significa automaticamente che il sito sia stato hackerato. La pubblicità può arrivare attraverso una supply chain composta da molte piattaforme, exchange e intermediari che operano indipendentemente dal publisher.
Per un editore o un blogger il caso spyware zero-click rende però evidente che la qualità dell’advertising non può essere valutata soltanto in termini economici. La scelta delle piattaforme, i controlli sui vendor, i meccanismi di consenso e la possibilità di segnalare rapidamente creatività anomale diventano anche elementi di sicurezza.
IAB Europe ha sospeso Discover-Tech dalla Global Vendor List e ha spiegato che l’audit aveva individuato violazioni delle policy del TCF. Citizen Lab, nelle proprie raccomandazioni, chiede controlli più severi sui partner, verifiche Know Your Customer, audit indipendenti dei registri dei vendor e maggiore trasparenza sulla supply chain. Sono interventi che vanno ben oltre ciò che può fare il singolo proprietario di un sito, ma mostrano dove si trova una parte importante del problema.
Chi utilizza piattaforme pubblicitarie consolidate non può ispezionare personalmente ogni asta, ma può mantenere aggiornati i propri strumenti di consent management, controllare le integrazioni presenti sul sito, evitare reti opache e verificare segnalazioni anomale. Il caso spyware zero-click dimostra soprattutto che la reputazione dell’intermediario e la capacità della piattaforma di reagire agli abusi sono aspetti di sicurezza, non soltanto commerciali.
Perché bloccare completamente la pubblicità non risolve il problema generale
Dopo AdFection la reazione istintiva può essere considerare qualsiasi advertising un rischio inaccettabile. È una conclusione comprensibile ma troppo semplice. Una grande parte del Web gratuito viene finanziata attraverso la pubblicità e la stragrande maggioranza delle impressioni non distribuisce spyware zero-click. Il problema documentato riguarda l’abuso di un’infrastruttura legittima da parte di operatori sofisticati.
Questo non significa che l’ecosistema debba essere assolto. Al contrario, proprio perché il programmatic advertising opera su scala enorme deve essere progettato assumendo che qualcuno proverà ad abusarne. La possibilità di eseguire codice, sincronizzare identificatori e selezionare utenti con grande precisione richiede controlli proporzionati al rischio.
L’obiettivo realistico non è quindi convincere tutti a smettere di vedere pubblicità, ma ridurre la quantità di dati inutilmente esposta, migliorare la verifica dei soggetti che partecipano alle aste, limitare ciò che una creatività può eseguire e rendere più trasparente il percorso che porta un annuncio sul dispositivo. Lo spyware zero-click mostra che una supply chain poco trasparente può trasformarsi in una superficie d’attacco di dimensioni globali.
AdFection e il precedente di Aladdin: il problema non nasce oggi
AdFection rappresenta la prima conferma tecnica pubblica documentata da Citizen Lab di un’infezione in-the-wild con spyware zero-click consegnato attraverso pubblicità mirata, ma l’idea di sfruttare l’advertising per questo scopo era già emersa in altri contesti.
Nel dicembre 2025 Amnesty International aveva analizzato documenti interni relativi a Intellexa e a una capacità chiamata Aladdin. Il Security Lab di Amnesty descriveva un vettore progettato per utilizzare pubblicità malevole indirizzate a un dispositivo specifico, con la possibilità teorica di avviare un’infezione senza clic. Secondo Amnesty, lo sviluppo di tecniche pubblicitarie di questo tipo stava proseguendo e più operatori del settore spyware mostravano interesse verso l’ADINT.
La differenza fondamentale è che AdFection porta il discorso dalla documentazione interna e dalle capacità descritte dai vendor a una catena osservata e ricostruita su dispositivi reali. Per lo spyware zero-click è un passaggio importante: dimostra che l’unione tra advertising intelligence e mercenary spyware non è soltanto un modello possibile.
Questa continuità suggerisce inoltre che il problema non possa essere risolto semplicemente rimuovendo un singolo operatore. Se l’advertising permette tecnicamente di individuare con precisione un dispositivo e consegnargli contenuto dinamico, altri soggetti potrebbero tentare di sviluppare capacità simili. La risposta deve quindi correggere gli incentivi e i punti deboli dell’intero ecosistema.
La domanda più importante non è “devo avere paura delle pubblicità?”
La domanda più utile davanti ad AdFection e allo spyware zero-click è un’altra: quanta fiducia stiamo concentrando in un’infrastruttura che decide in pochi millisecondi quale codice e quale contenuto arrivano sul nostro dispositivo? AdFection rende visibile un meccanismo che normalmente resta completamente invisibile all’utente.
Quando apriamo una pagina vediamo il risultato finale, non l’asta che si è svolta dietro le quinte, gli intermediari che hanno partecipato, gli identificatori che possono essere stati sincronizzati o le decisioni automatiche che hanno stabilito quale annuncio mostrarci. Lo spyware zero-click sfrutta precisamente questa invisibilità: il target non deve sapere che in quel momento qualcuno sta cercando di raggiungerlo.
Questo non significa che l’advertising debba essere considerato intrinsecamente malevolo. Significa che sicurezza e privacy devono essere incorporate nella sua architettura con la stessa serietà con cui vengono progettate in altri sistemi critici. Un ecosistema capace di raggiungere miliardi di dispositivi non può affidarsi soltanto alla presunzione che tutti gli operatori ammessi continueranno a comportarsi correttamente.
La lezione di AdFection è quindi più ampia del singolo spyware zero-click. Ogni infrastruttura costruita per conoscere meglio un utente e raggiungerlo con maggiore precisione può acquisire un valore diverso quando entra nelle mani di qualcuno interessato alla sorveglianza. La stessa informazione che permette di mostrare una pubblicità più pertinente può contribuire a distinguere il dispositivo di una persona specifica dal resto della popolazione.
Spyware zero-click: cosa sappiamo davvero e cosa non dobbiamo inventare
Alla fine dell’indagine su AdFection e sullo spyware zero-click è possibile separare con chiarezza ciò che è documentato da ciò che sarebbe soltanto una conclusione sensazionalistica. Citizen Lab ha documentato attacchi contro Al Jazeera e collega con elevata confidenza almeno 45 dispositivi a una catena Candiru distribuita attraverso annunci Discover-Tech. Ha inoltre analizzato quasi quattro miliardi di record di bidding e mostrato una presenza pubblicitaria distribuita su oltre 120.000 siti e più di 75.000 app.
È documentato che una parte enorme delle offerte analizzate conteneva riferimenti ai server utilizzati per la selezione e che l’infrastruttura poteva distinguere i dispositivi ai quali restituire ulteriore JavaScript. È documentato anche che Google e altri attori dell’ad tech hanno successivamente rimosso o sospeso Discover-Tech dalle rispettive piattaforme e che IAB Europe ne ha confermato la sospensione dalla Global Vendor List.
Non è invece corretto concludere che tutti gli utenti esposti alle pubblicità siano stati infettati da spyware zero-click. Citizen Lab stesso avverte che una singola impressione non prova né targeting né compromissione. Non è corretto neppure sostenere che qualsiasi banner possa oggi infettare qualunque dispositivo indipendentemente dalla versione del software e dalle vulnerabilità disponibili.
La realtà documentata è più specifica e, proprio per questo, molto seria: l’infrastruttura del targeted advertising è stata utilizzata per profilare su vasta scala e per consegnare spyware zero-click a bersagli selezionati. Il semplice fatto che questa catena sia stata dimostrata in the wild modifica il modello di rischio e obbliga l’industria pubblicitaria a considerare la cybersecurity come una responsabilità centrale.
La vera lezione di AdFection
AdFection costringe a rivedere un’abitudine mentale consolidata. Per anni abbiamo associato il pericolo online a un’azione visibile: cliccare il link sbagliato, aprire l’allegato sbagliato, installare il programma sbagliato. Il caso dello spyware zero-click obbliga oggi ad ampliare questa idea di rischio. Sono ancora rischi reali, ma AdFection dimostra che la sicurezza moderna non può dipendere soltanto dalla prudenza dell’utente.
Uno spyware zero-click progettato per sfruttare la pubblicità mirata può tentare di raggiungere la vittima all’interno di un sito o di un’app che non hanno necessariamente nulla di sospetto. La persona non deve essere ingenua, non deve credere a una falsa promessa e non deve nemmeno sapere che l’annuncio che sta comparendo è stato acquistato specificamente per lei.
La risposta non è vivere nel timore di ogni banner. È pretendere sistemi operativi aggiornati, browser più resistenti, supply chain pubblicitarie più trasparenti, verifiche serie sui vendor e protezioni aggiuntive per chi appartiene alle categorie più esposte. Per gli utenti comuni significa continuare a seguire buone pratiche di aggiornamento e sicurezza; per chi è un bersaglio ad alto rischio significa utilizzare strumenti più restrittivi e trattare con attenzione qualsiasi notifica di minaccia qualificata.
AdFection è importante perché mostra quanto sia sottile il confine tra una tecnologia progettata per raggiungere il consumatore giusto e una tecnologia capace di raggiungere il bersaglio giusto. Quando quel confine viene attraversato, la pubblicità smette di essere soltanto marketing e può diventare un’infrastruttura di sorveglianza.
Ecco perché il caso dello spyware zero-click distribuito attraverso advertising mirato merita attenzione anche da parte di chi non lavora nella cybersecurity. Non perché ogni pubblicità sia diventata una minaccia, ma perché per la prima volta abbiamo una dimostrazione tecnica pubblica di quanto possa diventare potente l’ecosistema costruito per seguirci, riconoscerci e mostrarci un contenuto nel momento esatto in cui siamo raggiungibili.

