Falso INPS Mobile: guida essenziale in 7 controlli
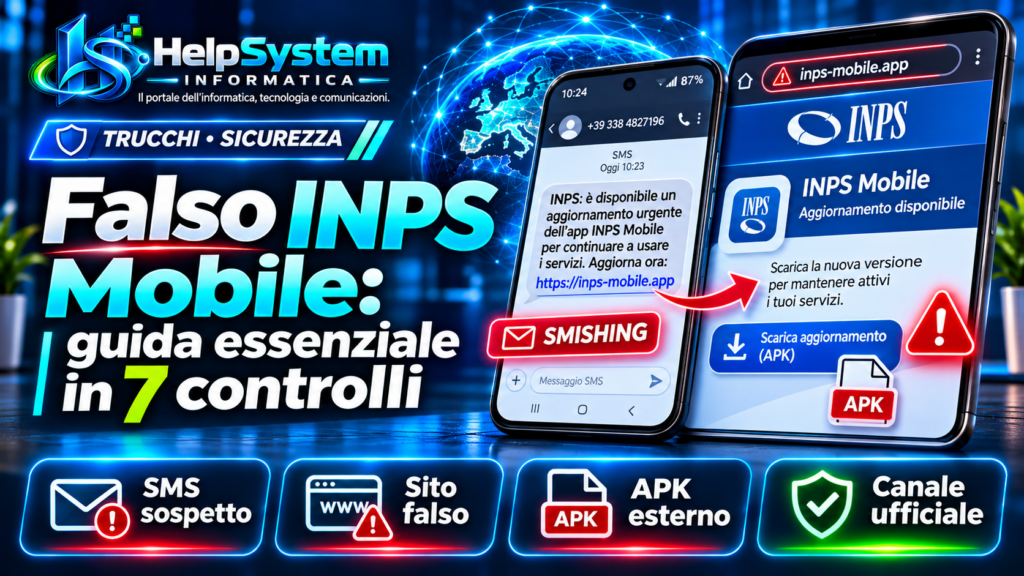
Falso INPS Mobile: CERT-AGID ha analizzato un sito diffuso via SMS che imitava l’Istituto e invitava a scaricare un APK. Vediamo come riconoscere il falso aggiornamento e raggiungere sempre l’app autentica.
Falso INPS Mobile è il nome con cui possiamo descrivere una campagna osservata l’11 novembre 2026 dal CERT-AGID: un SMS conduceva a un sito che imitava il portale dell’INPS e invitava a scaricare una presunta versione dell’app per Android. Nella prima fase analizzata, il pulsante di download non consegnava un vero programma installabile ma un file di appena 40 byte; poche ore dopo, però, l’infrastruttura risultava aggiornata con un bot Telegram capace di sostituire il file distribuito senza cambiare il collegamento già inviato alle vittime.
Il caso Falso INPS Mobile è utile proprio perché mostra un limite delle verifiche istantanee: analizzare un URL significa fotografare ciò che quel server sta facendo in quel momento, non garantire che continuerà a farlo nelle ore successive. Il CERT-AGID, nell’analisi aggiornata alle 21:30, documenta infatti un sistema che permette al gestore di scegliere via Telegram quale file rendere disponibile, oltre a controlli che privilegiano visitatori dall’Italia e cercano di ostacolare crawler e strumenti automatici.
C’è però un altro elemento da mantenere fermo: nell’avviso non viene dimostrata la distribuzione di una specifica famiglia malware. Il primo file osservato non era installabile; l’aggiornamento mostra un’infrastruttura pronta a cambiare payload, non prova quale contenuto sia stato effettivamente consegnato in ogni momento. Per questo una guida seria sul Falso INPS Mobile deve distinguere ciò che è stato osservato da ciò che sarebbe soltanto ipotizzabile.
Falso INPS Mobile: che cosa ha osservato davvero CERT-AGID
Il sito analizzato riproduceva nome e grafica dell’INPS e chiedeva di installare una presunta versione di “INPS Mobile” per Android. Le istruzioni spiegavano anche come consentire l’installazione da fonti sconosciute e come aprire il file INPS_Mobile_v4.12.0.apk dalla cartella dei download. È un dettaglio importante perché l’azione richiesta non consisteva semplicemente nel visitare una pagina: cercava di portare l’utente fuori dallo store ufficiale e dentro una procedura di sideload.
Nella prima analisi, il Falso INPS Mobile simulava il download con percentuale e velocità generate casualmente nel browser. Al termine veniva salvato un file con estensione .apk, ma il contenuto era soltanto testo di 40 byte e quindi non costituiva un’app Android installabile. CERT-AGID interpretava questo comportamento insieme ad altri elementi incompleti — per esempio il selettore lingua non funzionante — come indizio di una campagna ancora in allestimento.
L’aggiornamento serale cambia però il quadro operativo. Il CERT ha individuato un bot scritto in Python attraverso il quale chi gestiva il sito poteva inviare un file via Telegram, confermarne la pubblicazione e renderlo disponibile allo stesso indirizzo già diffuso via SMS. Il sito poteva inoltre decidere a chi consentire il download, privilegiare connessioni dall’Italia e tentare di bloccare strumenti automatici con user-agent predefiniti. Quando accettava una richiesta, provava a notificare al gestore orario, IP, posizione approssimativa e browser del visitatore.
Questo significa che il Falso INPS Mobile non va valutato come una pagina statica. La stessa URL poteva mostrare o distribuire contenuti differenti in momenti diversi o a visitatori diversi. È una tecnica utile a chi vuole ridurre la visibilità della campagna agli strumenti di analisi e, soprattutto, permette di cambiare il file senza dover inviare un nuovo SMS.
1. Se l’SMS contiene un link, non usarlo per raggiungere INPS Mobile
Il primo controllo contro il Falso INPS Mobile è anche il più semplice: non usare il link ricevuto via SMS per installare o aggiornare l’app. L’INPS ha chiarito che le proprie notifiche ufficiali tramite SMS relative a pratiche o pagamenti non contengono link cliccabili e invita gli utenti ad accedere autonomamente ai propri servizi.
La pagina INPS dedicata allo smishing descrive proprio messaggi che imitano l’Istituto e spingono a visitare siti fraudolenti. Il comportamento corretto non consiste nel chiedersi se il logo, il testo o il mittente “sembrino veri”, ma nell’interrompere il percorso costruito dal messaggio.
Per controllare una comunicazione, apri autonomamente il browser e digita www.inps.it, oppure usa l’app che hai già installato dallo store ufficiale. In questo modo togli all’attaccante il passaggio più importante della catena: la possibilità di decidere quale sito e quale file farti raggiungere.
Il Falso INPS Mobile mostra bene perché questa regola è più robusta del semplice controllo grafico. Un sito può copiare colori, logo, testi e impaginazione dell’Istituto. Non può invece trasformare un dominio estraneo nel dominio istituzionale inps.it.
2. Raggiungi l’app autentica partendo dalla pagina ufficiale INPS
Il secondo controllo sul Falso INPS Mobile consiste nel verificare l’app da una fonte istituzionale indipendente dal messaggio ricevuto. La pagina ufficiale INPS Mobile contiene i collegamenti verso Google Play, App Store e Huawei AppGallery e riporta le versioni distribuite per le diverse piattaforme.
Al momento della verifica per questo articolo, la pagina INPS indica la versione 5.0.2, con rilascio del 10 novembre 2026 per Android e iPhone e dell’11 novembre per Huawei. Il sito fraudolento analizzato dal CERT proponeva invece un file chiamato INPS_Mobile_v4.12.0.apk. Questa incongruenza è un ulteriore segnale utile, ma non deve diventare una regola assoluta: chi gestisce una campagna può modificare facilmente un numero di versione scritto su una pagina falsa.
Il controllo realmente affidabile è quindi il percorso. Per evitare il Falso INPS Mobile, parti dal sito inps.it e lascia che sia la pagina istituzionale a portarti allo store. Non cercare l’APK in siti di download, non seguire un collegamento ricevuto via messaggio e non considerare autentico un file soltanto perché nel nome compare “INPS”.
Questa logica vale anche oltre il caso INPS. Nell’articolo HSI dedicato a ClickFix e ai falsi CAPTCHA abbiamo visto la stessa inversione: l’attaccante cerca di trasformare una procedura apparentemente normale in un motivo per far eseguire all’utente un’azione che il servizio autentico non richiederebbe.
3. Una pagina che ti insegna ad abilitare “fonti sconosciute” merita uno stop immediato
Il terzo controllo contro il Falso INPS Mobile riguarda il comportamento richiesto dal sito. Se una pagina che si presenta come istituzionale ti spiega come autorizzare l’installazione da fonti sconosciute, fermati prima di modificare qualsiasi impostazione.
Android consente il sideload per motivi legittimi, ma proprio per questo la decisione deve appartenere all’utente e deve essere consapevole. Un servizio pubblico che dispone di un’app distribuita tramite store ufficiali non ha bisogno di convincerti, tramite un SMS, ad aggirare quel canale per installare un file ricevuto da un dominio appena visitato.
Google raccomanda di mantenere attivo Google Play Protect, che controlla le app e può analizzare anche applicazioni provenienti da fonti esterne al Play Store. Play Protect è una protezione utile, non un’autorizzazione a installare qualunque APK: un file sconosciuto non diventa affidabile soltanto perché il sistema non lo blocca immediatamente.
Nel Falso INPS Mobile, la richiesta di abilitare sorgenti esterne è quindi un segnale comportamentale più importante dell’aspetto della pagina. L’attaccante ha bisogno che l’utente superi volontariamente una barriera di sicurezza. Se la procedura ti chiede di ridurre una protezione per completare un “aggiornamento”, il controllo deve interrompersi lì.
4. Non confondere estensione APK con prova di malware
Il quarto controllo serve a evitare l’errore opposto: vedere .apk e dichiarare automaticamente che CERT-AGID abbia identificato un malware specifico. Nel caso Falso INPS Mobile sarebbe inesatto.
Durante la prima verifica, il file scaricato aveva estensione .apk ma conteneva soltanto 40 byte di testo e non poteva essere installato. In seguito, l’infrastruttura permetteva al gestore di sostituire il file distribuito tramite bot Telegram. Questo rendeva possibile cambiare il contenuto senza modificare il link, ma l’avviso CERT non attribuisce a quella campagna una specifica famiglia malware effettivamente consegnata alle vittime.
La distinzione è importante sia per chi scrive sia per chi legge. “Infrastruttura predisposta per distribuire file sostituibili” è un fatto documentato. “Quel link installava il malware X” richiederebbe invece un campione analizzato e attribuito, elemento che l’avviso non fornisce.
Il Falso INPS Mobile insegna quindi anche una regola di metodo: una minaccia può essere seria senza bisogno di aggiungere dettagli non dimostrati. La richiesta di sideload, l’imitazione del portale, la diffusione via SMS, la sostituibilità del file e i meccanismi anti-analisi sono già elementi sufficienti per trattare il collegamento come non affidabile.
5. Ricorda che lo stesso link può cambiare contenuto nel tempo
Questo è probabilmente il passaggio più interessante del caso Falso INPS Mobile. Quando analizziamo un collegamento, tendiamo a pensare che l’URL identifichi sempre lo stesso contenuto. Sul Web non funziona necessariamente così.
Un server può scegliere la risposta in base all’ora, all’indirizzo IP, alla geolocalizzazione, al browser, allo user-agent, ai cookie o ad altri parametri. Nel caso documentato da CERT-AGID, il sito privilegiava visitatori dall’Italia e cercava di bloccare strumenti automatici; il gestore poteva inoltre cambiare da Telegram il file pubblicato senza modificare l’URL già inviato via SMS.
Per questo una scansione che ieri restituiva un file non installabile non garantisce che oggi il Falso INPS Mobile distribuisca lo stesso contenuto. Vale anche l’inverso: se uno strumento automatico non riesce a scaricare nulla, non significa necessariamente che un visitatore reale riceverà la stessa risposta.
È un principio che abbiamo già incontrato nell’analisi HSI del falso blocco computer distribuito tramite Google Ads, dove tecniche di cloaking e contenuti dinamici potevano rendere più difficile l’analisi automatizzata. Il punto operativo è identico: non usare il risultato di una singola scansione come lasciapassare per installare un file proveniente da una catena sospetta.
6. Controlla il dominio, ma non fermarti al dominio
Il sesto controllo Falso INPS Mobile riguarda l’indirizzo Web. CERT-AGID ha osservato un dominio registrato da pochissimo che combinava la sigla INPS con il termine inglese “Italy”. È una tecnica comune: scegliere nomi che contengono il marchio imitato, parole geografiche o termini come “servizi”, “mobile”, “supporto” e “sicurezza” per rendere l’indirizzo plausibile a una lettura veloce.
L’INPS raccomanda di verificare che l’indirizzo istituzionale termini correttamente con .inps.it. Un dominio che contiene le lettere “inps” non è automaticamente un dominio dell’INPS. qualcosa-inps.example, inps-italy.example o varianti simili restano domini differenti.
Il controllo del dominio è però una difesa minima, non l’unica. Il Falso INPS Mobile è un caso di social engineering: l’obiettivo è costruire una sequenza coerente di elementi — SMS, grafica, nome dell’app, procedura di aggiornamento — abbastanza credibile da ridurre l’attenzione dell’utente. Nell’approfondimento HSI su che cos’è l’ingegneria sociale e come difendersi abbiamo già visto come smishing e phishing sfruttino proprio la fiducia nel contesto e nell’identità apparente del mittente.
La regola più sicura resta quindi indipendente dal dominio mostrato nel messaggio: per l’app INPS, apri inps.it manualmente e raggiungi da lì lo store ufficiale.
7. Se hai cliccato, scaricato o installato, distingui bene i tre scenari
L’ultimo controllo contro il Falso INPS Mobile riguarda ciò che è già successo. “Ho aperto il link”, “ho scaricato il file” e “ho installato l’APK” non sono la stessa cosa e richiedono valutazioni diverse.
Se hai soltanto aperto la pagina e non hai scaricato né installato nulla, chiudi il sito e non tornarci tramite quel collegamento. Il CERT documenta che la pagina poteva registrare informazioni tecniche come IP, posizione approssimativa e browser del visitatore; questo non equivale di per sé all’installazione di un’app sul telefono.
Se hai scaricato un file ma non lo hai installato, non aprirlo e cancellalo. Verifica inoltre di non aver modificato inutilmente le autorizzazioni per installare app sconosciute dal browser o dall’app usata per aprire il link. Mantieni attivo Play Protect e, se vuoi verificare la versione autentica di INPS Mobile, raggiungi lo store esclusivamente dalla pagina ufficiale dell’Istituto.
Se invece hai installato un APK proveniente dal sito Falso INPS Mobile, il livello di attenzione deve essere maggiore. L’avviso CERT non permette di sapere quale file sia stato servito a ogni singolo visitatore e non è corretto attribuire automaticamente un malware preciso. È però prudente rimuovere l’app non ufficiale, eseguire i controlli di sicurezza disponibili sul dispositivo e verificare eventuali comportamenti anomali o autorizzazioni concesse. Se sono state inserite credenziali o dati sensibili in pagine non ufficiali, bisogna anche proteggere gli account interessati attraverso i relativi canali istituzionali.
Per gli utenti INPS è utile ricordare che il Vademecum antitruffe dell’Istituto raccoglie gli schemi più comuni e i canali da utilizzare in caso di dubbio. La verifica deve partire dal sito ufficiale, non dal numero o dal link che ha originato il sospetto.
Falso INPS Mobile: sette segnali in una tabella
| Segnale | Perché deve insospettire | Azione corretta |
|---|---|---|
| SMS con link per installare o aggiornare | INPS invita a non usare link ricevuti via SMS per accedere ai servizi | Aprire manualmente inps.it |
Dominio che contiene “INPS” ma non appartiene a inps.it | Il nome del marchio può essere inserito in qualsiasi dominio registrabile | Verificare il dominio reale |
| APK scaricato dal browser | L’app autentica è disponibile tramite gli store ufficiali | Usare i link presenti nella pagina INPS Mobile |
| Richiesta di abilitare fonti sconosciute | Riduce una barriera di sicurezza e abilita il sideload | Non modificare l’impostazione per quel download |
| Versione diversa da quella istituzionale | Può essere un indizio di pagina non aggiornata o falsa | Controllare la versione sul sito INPS |
| Scansione che oggi non trova malware | Il contenuto servito da una URL può cambiare nel tempo | Non usare una scansione singola come prova di affidabilità |
| Sito che cambia risposta in base al visitatore | Può ostacolare crawler e analisi automatiche | Affidarsi al canale ufficiale, non al link ricevuto |
La tabella riassume perché il Falso INPS Mobile non si riconosce da un singolo dettaglio. È la catena complessiva a essere incoerente con il normale percorso di aggiornamento dell’app: SMS, sito esterno, APK diretto e istruzioni per autorizzare fonti sconosciute.
Perché un falso aggiornamento può essere più convincente di un’app sconosciuta
Un utente probabilmente diffiderebbe da un SMS che dice semplicemente “installa questa app mai vista”. Il Falso INPS Mobile sfrutta invece un concetto quotidiano e legittimo: l’aggiornamento di un’app già conosciuta.
La parola “aggiornamento” fornisce una spiegazione immediata a molte richieste che altrimenti apparirebbero strane. Un file da scaricare sembra plausibile perché “serve la nuova versione”; un’autorizzazione aggiuntiva sembra plausibile perché “Android la sta bloccando”; l’urgenza sembra plausibile perché “la vecchia app potrebbe non funzionare”.
La sicurezza, però, non si valuta dalla storia raccontata dalla pagina. Si valuta dal canale. Se INPS Mobile è distribuita tramite Google Play, App Store e AppGallery e la pagina istituzionale fornisce direttamente quei collegamenti, non esiste alcuna ragione operativa per affidarsi a un APK ricevuto attraverso un SMS.
Nel caso Falso INPS Mobile, questo criterio è più resistente anche a campagne future. Il nome del file può cambiare, il dominio può cambiare, la grafica può migliorare e il testo può diventare perfetto. Il percorso sicuro resta lo stesso: sito istituzionale e store ufficiale.
Il dettaglio più importante del caso: una verifica non vale per sempre
Il Falso INPS Mobile ha un valore didattico che va oltre la singola campagna. Quando CERT-AGID ha analizzato inizialmente il sito, il file scaricato era un piccolo contenuto testuale non installabile. Qualche ora dopo, la struttura permetteva già al gestore di pubblicare un file differente via Telegram.
Non c’è contraddizione fra le due osservazioni. Sono fotografie di momenti diversi della stessa infrastruttura. Ed è proprio questo il motivo per cui non bisogna trasformare un risultato come “questo file non è installabile” in una certificazione permanente del link.
Le campagne moderne possono essere dinamiche. Possono cambiare payload, mostrare contenuti diversi in base al visitatore e sospendere temporaneamente le fasi più rischiose quando rilevano strumenti automatici. La sicurezza del cittadino non può quindi dipendere dalla speranza che qualcuno abbia analizzato esattamente la stessa risposta ricevuta pochi secondi prima.
Per il Falso INPS Mobile, la difesa più semplice coincide quindi con quella più robusta: non partecipare alla catena costruita dall’SMS. Se serve aggiornare l’app, apri la pagina istituzionale INPS Mobile oppure lo store già presente sul telefono e controlla da lì se esiste un aggiornamento.
L’app autentica esiste già e non ha bisogno di un APK ricevuto via SMS
Il fatto che INPS Mobile sia un’app reale rende l’esca Falso INPS Mobile più credibile, ma rende anche semplice la verifica. La pagina ufficiale INPS elenca esplicitamente i canali di distribuzione per Android, iOS e Huawei e, all’11 novembre 2026, riporta la versione 5.0.2.
La versione 5.0 di INPS Mobile introduce anche nuove funzioni, tra cui l’assistente virtuale Arianna, servizi aggiuntivi e una home rinnovata. Queste informazioni sono state pubblicate direttamente dall’Istituto e possono essere controllate senza utilizzare alcun collegamento proveniente da messaggi sospetti.
Questo è il punto da ricordare quando compare un nuovo Falso INPS Mobile: l’utente non deve stabilire se il sito sospetto sia “abbastanza simile” a quello vero. Deve soltanto uscire dal percorso proposto e aprire quello ufficiale.
Quando una procedura di sicurezza diventa così semplice, è anche più difficile da manipolare. Nessun logo copiato, numero di versione inventato o falso pulsante di download può sostituire il percorso inps.it → pagina INPS Mobile → store ufficiale.
La regola che resta valida anche quando la campagna cambia
Il dominio analizzato dal CERT può essere dismesso, il file può essere sostituito e una nuova campagna Falso INPS Mobile può utilizzare testi differenti. Il metodo di verifica resta però utilizzabile.
Un SMS che ti porta fuori dal canale ufficiale non deve decidere dove scarichi un’app istituzionale. Una pagina che ti chiede di abilitare fonti sconosciute non deve decidere quali protezioni disattivi. Un file .apk non deve essere considerato autentico soltanto perché possiede il nome e l’icona di un ente conosciuto.
Il caso dell’11 novembre 2026 aggiunge una lezione ulteriore: anche quando una prima analisi mostra un file non installabile, l’infrastruttura può essere progettata per cambiare rapidamente ciò che distribuisce. Per questo il controllo più affidabile non consiste nell’inseguire ogni variante del file, ma nell’eliminare alla radice il percorso non ufficiale.
Nota di trasparenza sull’uso dell’intelligenza artificiale
Il testo è stato revisionato e corretto con l’ausilio di strumenti di intelligenza artificiale. Le informazioni tecniche sono state verificate sulle comunicazioni ufficiali CERT-AGID, INPS e Google citate nel corpo dell’articolo. L’eventuale immagine in evidenza o le illustrazioni associate, se generate o elaborate con strumenti di intelligenza artificiale, vengono indicate come tali nei relativi metadati.

